

Où sont vospoints faibles ?
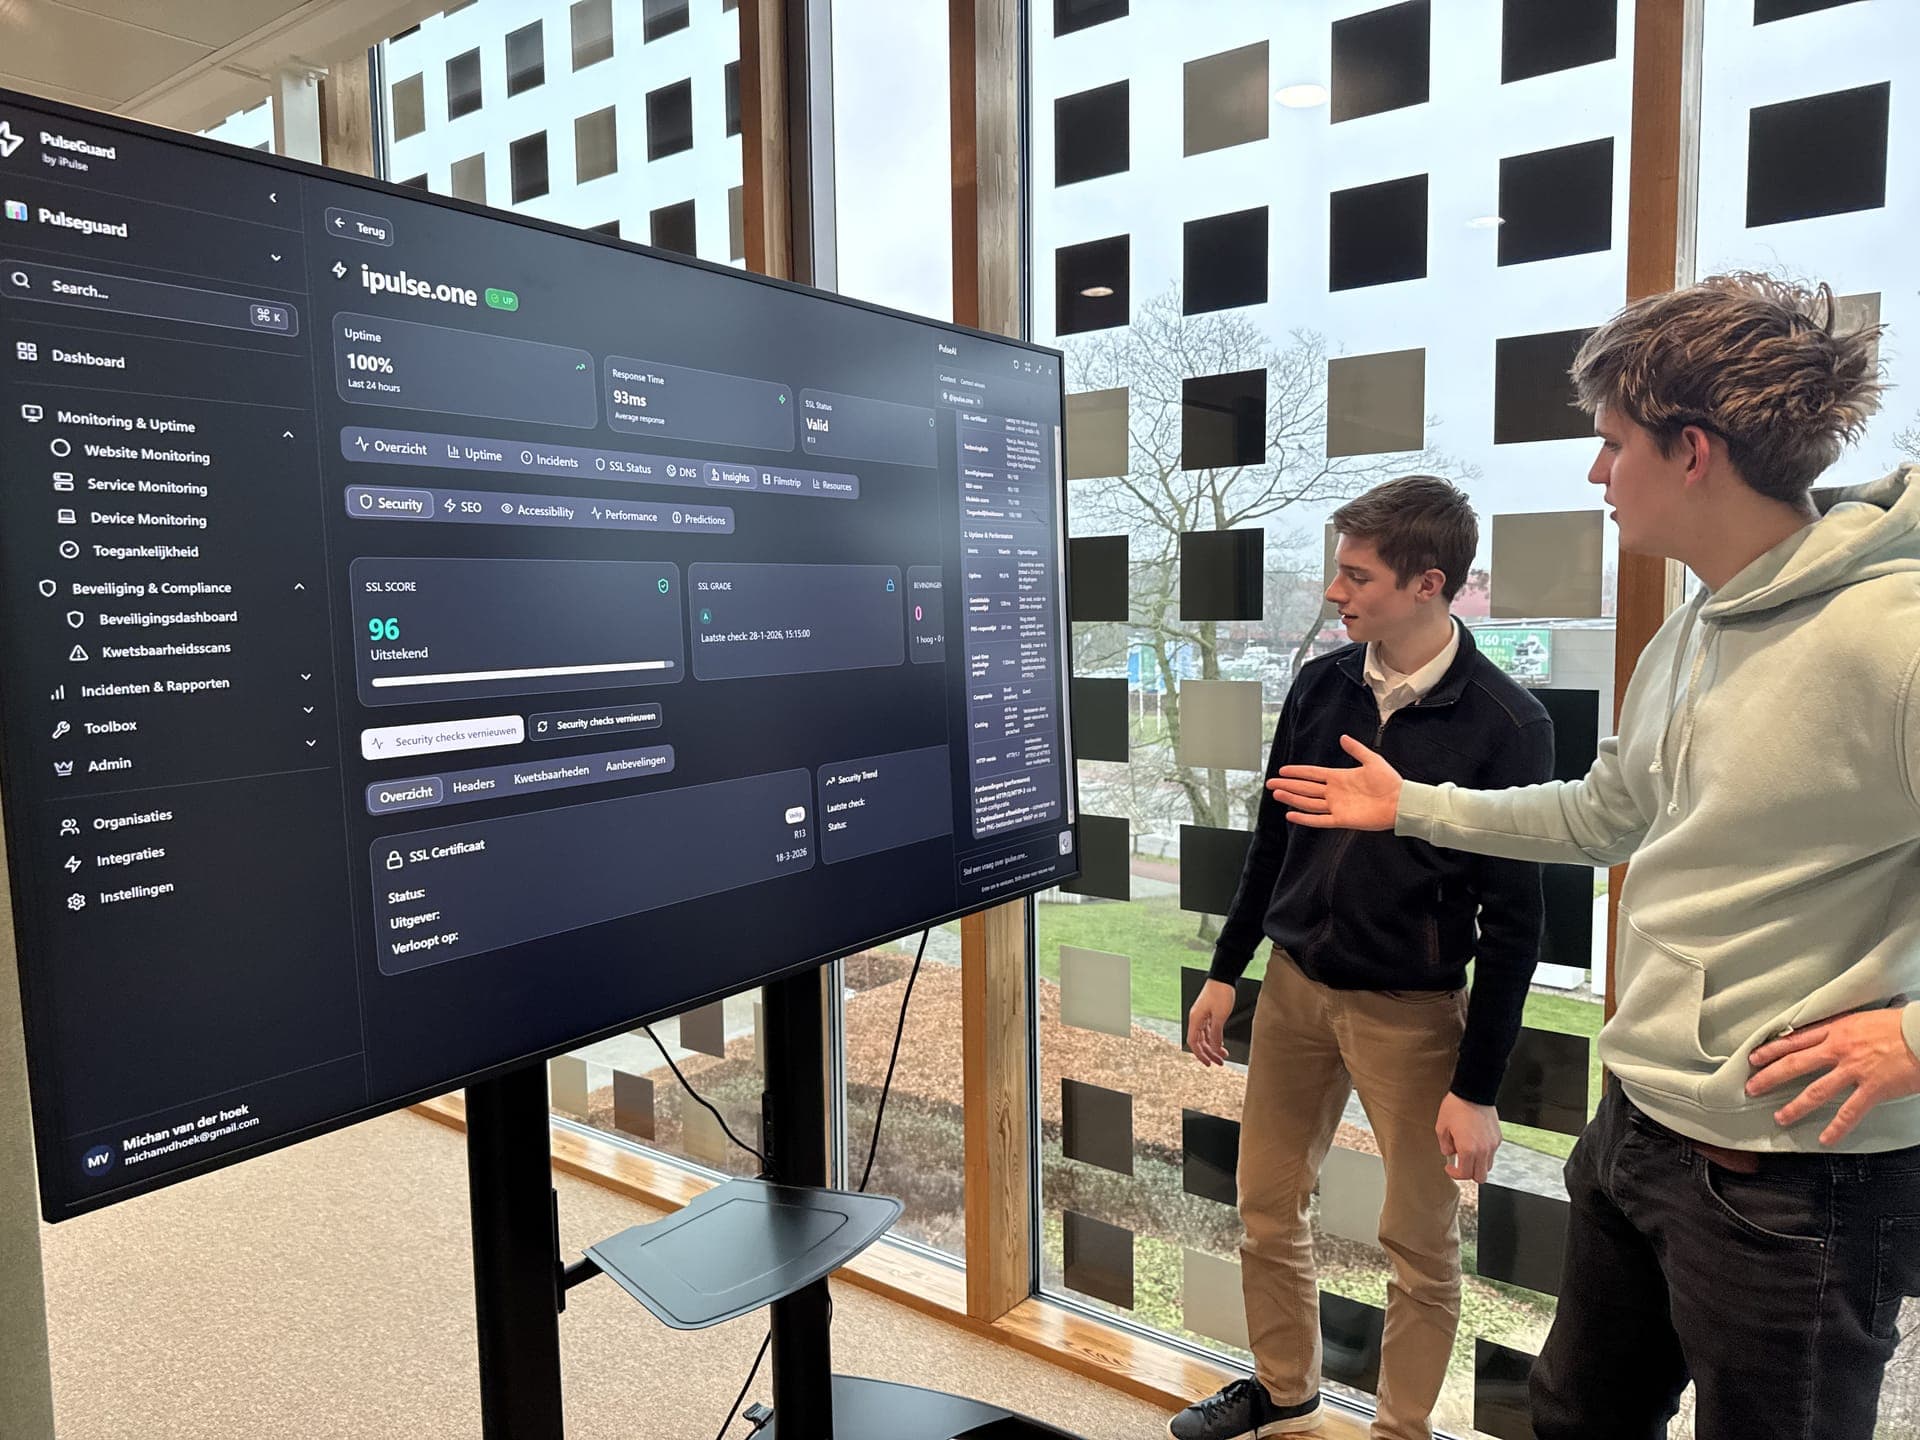
La plupart des chefs d'entreprise pensent le savoir. Nous analysons votre site web, votre messagerie et vos comptes et vous montrons ce qui ne va pas. Et nous le corrigeons aussi pour vous.


Tout fonctionne, mais tout est grand ouvert.
- Comptes02:14
Un administrateur se connecte avec un simple mot de passe
- Messagerie03:40
N'importe qui peut écrire au nom de votre directeur
- Fichiers05:02
Des contrats ouverts à toute personne ayant le lien
- Sites oubliés07:55
Ancien site de test avec une faille connue
- Domaine09:30
Quelqu'un a modifié les réglages de votre domaine
- Cadenas11:12
Le cadenas de votre site expire dans 6 jours
- Boutique en ligne14:00
Le paiement ne fonctionne plus
- 0points faibles
Personne ne le remarque, jusqu'à ce que quelqu'un d'autre le trouve. Avec l'IA, cela prend désormais quelques minutes.
Sauf si vous le trouvez en premier.
- Comptes et fichiers: Connexion avec un code supplémentaire, Qui est administrateur et qui est invité, Fichiers partagés publiquement. Trouvé: Un administrateur se connecte avec un simple mot de passe. Corrigé: Connexion en deux étapes activée.
- Domaine et messagerie: Le cadenas de votre site web, Protection contre les faux e-mails à votre nom, Modifications de votre domaine. Trouvé: N'importe qui peut envoyer des e-mails au nom de votre entreprise. Corrigé: Les faux e-mails sont rejetés.
- Site web et boutique en ligne: En ligne et rapide, même en période chargée, Connexion et paiement, réellement testés, Les points faibles que cherchent les pirates. Trouvé: Le paiement ne fonctionne plus. Corrigé: Corrigé avant qu'un client ne le remarque.
- Trouvable et utilisable: Trouvé dans Google et ChatGPT, Utilisable par tous, y compris les personnes en situation de handicap, Rapide sur téléphone et ordinateur. Trouvé: ChatGPT ne peut pas lire votre site. Corrigé: Désormais trouvable.
- Éléments oubliés: Anciens sites encore en ligne, Accès non protégés depuis l'extérieur, Extensions avec des failles connues. Trouvé: Ancien site de test avec une faille connue. Corrigé: Site de test hors ligne.
- Règles et preuves: Ce que NIS2 et ISO 27001 exigent de vous, Voir par exigence si vous êtes conforme, Rapport prêt pour l'auditeur. Trouvé: Preuve manquante pour une exigence NIS2. Corrigé: Preuve enregistrée.
Les pirates ont l'IA. Nous aussi.
Notre IA trouve la cause et prépare la correction.
Elle ne fait rien tant que vous n'avez pas donné votre accord.
Bloqué ? Alors nous vous aidons personnellement.
Nous sommes une petite équipe de Veenendaal, aux Pays-Bas. Une faille plus grave, un passage à un nouveau système ou simplement une question ? Nous réfléchissons avec vous et réglons cela ensemble.
Hosting by Infaris
Ou commencez sans portes ouvertes.
Votre site web ou votre application tourne chez nous, sur des serveurs dans l'UE, et Guard le surveille dès le premier push. L'alternative néerlandaise à Vercel et Supabase.
Découvrir Hosting by Infaris$ git push origin main- Express détecté
- Construit en 3 s
- En ligne à Falkenstein (UE)
- Guard surveille
- Serveurs dans l'UE
- Guard intégré
- Limite mensuelle stricte
Le chronomètre est réel : c'est le temps qu'a pris le premier build d'une application Express lors de notre mesure du 23 octobre 2026.
Curieux de ce que nous trouverons chez vous ?
Faites analyser votre site. Nous vous montrons ce qui est ouvert et ce que nous pouvons y faire.